
資安事件
AI 工具與開發環境的資安事件:金鑰外洩、供應鏈攻擊、AI 代理越權,附受影響範圍與處理建議。
-
歐盟執委會證實內部系統遭 AI 生成的網路攻擊,薪資與請假平台一度停擺
歐盟執委會發言人 11 月 19 日證實,10 月 22 日發現的入侵是一場「AI 生成的網路攻擊行動」,攻擊者用的是自主滲透測試工具 Artex。
-
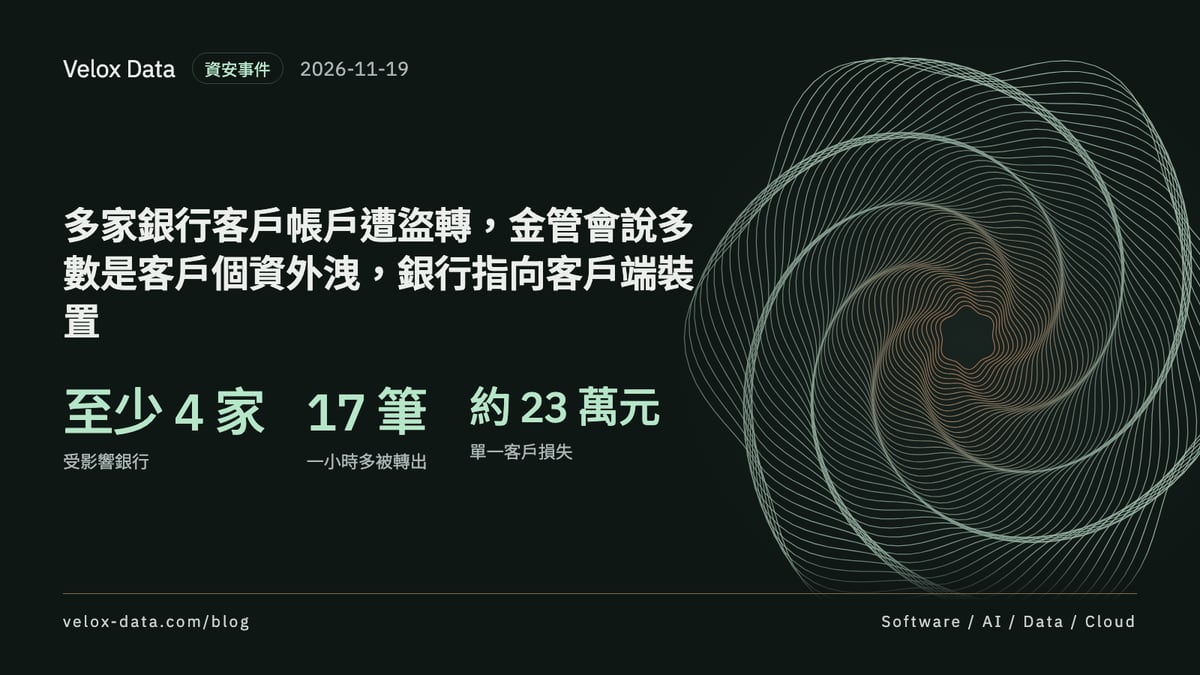
多家銀行客戶帳戶遭盜轉,金管會說多數是客戶個資外洩,銀行指向客戶端裝置
據聯合報 11 月 19 日報導,北富銀、華南銀等客戶反映存款被轉走,金管會初步認為多數案件源自民眾自身資料外洩;永豐銀 11 月初的案例性質不同。
-
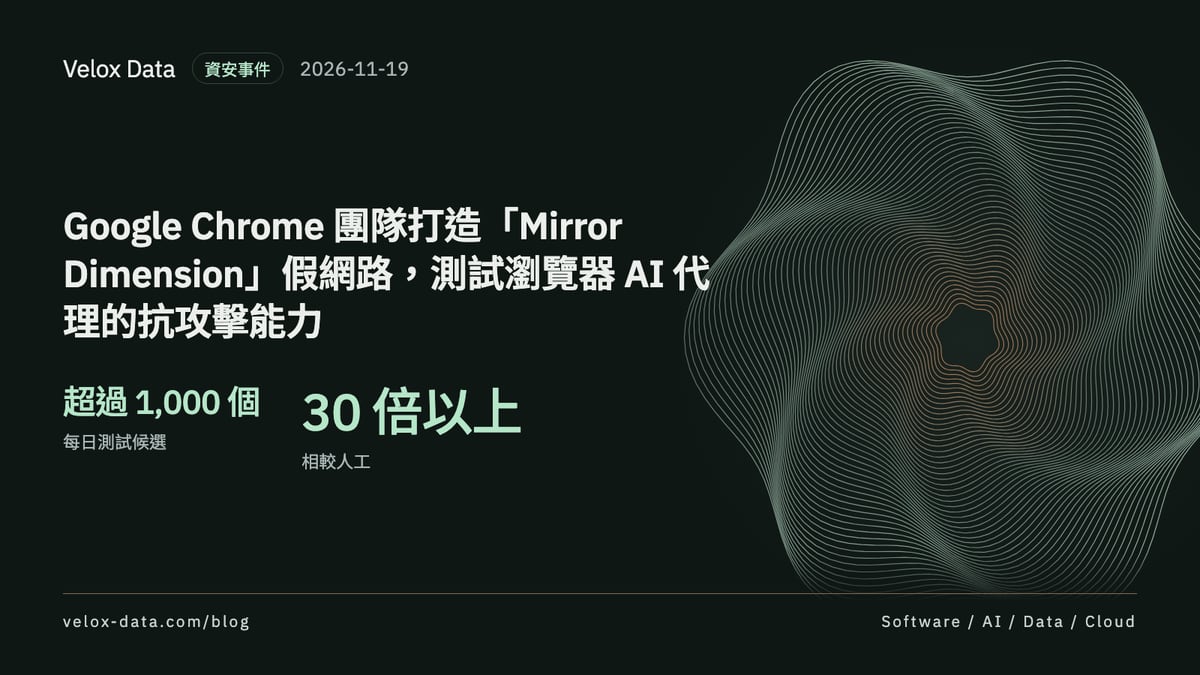
Google Chrome 團隊打造「Mirror Dimension」假網路,測試瀏覽器 AI 代理的抗攻擊能力
Chrome AI 安全團隊建置隔離的合成網路,用數百個仿真網站測試 auto browse 代理,並自動產生提示注入攻擊;官方未公布通過率。
-
momo 重訊公告「mo店+」部分出貨資料遭未授權存取
富邦媒(momo)11 月 19 日公告,mo店+ 服務的部分出貨資料疑遭未經授權存取,稱未涉及會員密碼與付款資訊;據報導約 35 萬名顧客已被預防性通知。
-
n0n 組織公布 Visa、萬事達卡、摩根大通外包商資料,三家稱支付資料未受影響
三家公司說事件出在第三方服務商,行銷與會員方案資料外流,不含卡號;駭客組織 n0n 宣稱犯案,外包商身分與受影響人數都未公布。
-
鳳凰旅遊遭駭,旅客姓名電話與行程可能外洩,業者提醒防假客服詐騙
鳳凰旅遊 11 月 19 日發聲明,稱 11 月 16 日發現系統遭攻擊,部分訂單資料疑遭未經授權存取;目前未發現信用卡、護照或身分證字號外洩。
-
日本夏普官方通販因 KARTE 遭入侵,最多 326 萬筆顧客資料可能外洩
夏普 11 月 19 日表示,官方通販 COCORO STORE 使用的行銷工具 KARTE 遭未授權存取,最多 3,264,445 筆年齡、生日、性別與顧客識別 ID 可能外洩。
-
台糖健康易購網疑遭駭,假冒「定期購」訂單郵件誘騙會員加 LINE
台糖 11 月 19 日表示,健康易購網疑遭入侵、部分會員帳號與信箱外流,詐騙者據此寄出假「定期購」訂單通知;該網站並無此服務。
-
資安署研擬政府機關 AI 資通安全參考指引,預計明年初發布
數發部資安署署長表示,正在擬定涵蓋大型語言模型與 AI 代理的資通安全參考指引,供政府機關與企業參考,預計明年初發布。
-
數發部長:91APP 個資外洩,是 GitLab 與 AppSmith 兩套軟體未及時更新
數位發展部長林宜敬 11 月 18 日在立法院表示,91APP 外洩事件的原因是 GitLab、AppSmith 兩套軟體沒有適時更新,遭中國的 AI 攻擊工具快速掃描利用。
-
日本 DHC 公布 1,911 萬筆客戶資料外洩,同樣源自 KARTE 遭入侵
日本化妝品與保健食品大廠 DHC 11 月 18 日表示,行銷委外的 PLAID(KARTE)遭未授權存取,約 1,911 萬筆客戶姓名、生日與電郵外洩,不含信用卡資料。
-
行政院發函要求部會督促業者,個資外洩須主動通知當事人
數位發展部統計近期有十餘家企業與機構發生重大資安事件,外洩約 800 萬筆個資。行政院 11 月 18 日發函各部會,要求督促業者依個資法通知當事人。
-
Forescout 用 Claude 輔助分析,90 小時在 10 套 TCP/IP 協定堆疊找出 66 個新漏洞
Forescout 旗下 Vedere Labs 以現成 AI 模型搭配自建工具研究 10 套嵌入式 TCP/IP 協定堆疊,約 90 小時找出 99 項漏洞,其中 66 項為新發現。
-
美國 GAO 報告:四款主流聊天機器人在秘密測試中產出攻擊計畫
美國政府問責署(GAO)11 月 18 日公布報告,指 ChatGPT、Claude、Gemini、Grok 在春季秘密測試中,皆於 12 小時內被引導產出攻擊計畫。
-
路透:Meta 員工指 AI 代理 Muse 混淆不同帳號對話,出現他人銀行餘額
據路透引述 Meta 內部貼文,員工回報 Muse 會把不同帳號的對話混在一起,曾顯示不屬於自己的銀行餘額;Meta 稱員工測試的是與公眾不同的版本。
-
nginx 1.31.9 與 1.30.7 一次修補 10 個資安漏洞
nginx 11 月 18 日釋出 1.31.9(mainline)與 1.30.7(stable),修補 10 個漏洞,涵蓋 HTTP/2、HTTP/3、resolver、mail proxy 與 stream 模組。
-
大車隊子公司全球商務科技通報資安事件,客戶與外務人員資料外洩
大車隊(2640)11 月 18 日發布重大訊息,子公司全球商務科技的系統遭外部未經授權存取,部分客戶、會員與外務人員資料外洩,影響範圍仍在評估。
-
ENISA 年度報告:漏洞公開後數分鐘內就可能被利用
歐盟網路安全局公布 2026 年資安現況報告,指出攻擊速度加快,AI 與供應商依賴讓漏洞管理壓力更大。
-
挪威國家石油 Equinor 部分 IT 系統遭網路攻擊,稱生產與營運未受影響
據 CMoney 引述挪威通訊社 NTB 報導,Equinor 週二表示部分 IT 系統遭到網路攻擊,內部系統與應用程式日常運作受影響,但能源生產未受衝擊,目前未見資料遭竊跡象。
-
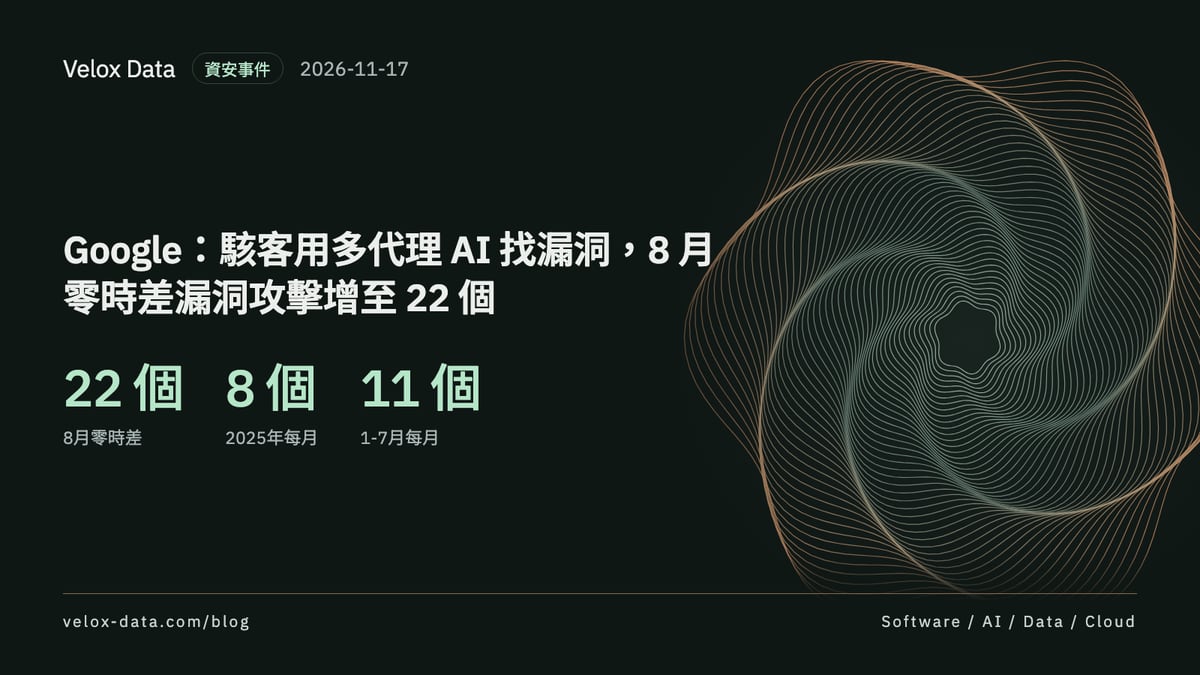
Google:駭客用多代理 AI 找漏洞,8 月零時差漏洞攻擊增至 22 個
Google 威脅情報團隊 11 月 17 日報告指出,攻擊者已把多代理 AI 框架用於偵察、掃描與漏洞開發,並發現可無人介入比對修補差異、產生攻擊程式的 exploit_agent。
-
JINS 證實 1,829 萬筆會員資料外洩,源自委外廠商 PLAID 遭入侵
日本眼鏡品牌 JINS 11 月 17 日表示,負責寄信的委外廠商 PLAID 遭未授權存取,1,829 萬筆會員資料外洩,包含姓名、生日、電郵與住址,不含密碼與信用卡。
-
微軟 Agent Framework 的 PyPI 套件出現兩個惡意版本,鎖定 Azure 與 CI/CD 憑證
據 iThome 引述 Wiz 分析,agent-framework 套件的 1.26.1、1.26.2 版在 11 月 17 日被上傳到 PyPI 並竊取憑證,兩版已下架,安全版本為 1.26.0。
-
SOCRadar:Phantom53 後門的開發過程留有 Claude Code 使用痕跡
SOCRadar 揭露 XaocMail 釣魚平台與 Phantom53 後門的 ClickFix 攻擊,並指在攻擊者程式碼中發現 AI 輔助開發的直接證據,其中包含 Claude Code 設定目錄。
-
日本樂天證券證實最多 1,572 萬筆用戶個資可能外洩
據自由財經報導,樂天證券 11 月 16 日發現系統遭未授權存取,最多約 1,572 萬筆資料可能外洩,登入密碼未外洩,公司逐一聯絡受影響客戶。
-
VirusTotal 推出 Claude 連接器與 Claude Code 外掛,可查雜湊、網域與 IP 報告
VirusTotal 以 MCP 連接 Claude、Claude Desktop 與 Claude Code,免 API key、以 Google 登入;外掛預設不上傳本機檔案,免費額度每日 1,000 次查詢。
-
屈臣氏集團第三方搜尋供應商疑遭勒索,集團稱無個資外洩
勒索組織 N0n 被指公開據稱與屈臣氏相關的資料。集團表示受影響的是歐洲網站的搜尋功能供應商,沒有客戶個資外洩;資料真實性未獨立驗證。
-
Anthropic 把漏洞揭露期限從 90 天縮短到 30 天
Anthropic 修改自家協調式漏洞揭露政策:高、嚴重等級改為 30 天,其餘 45 天,2027 年 1 月 1 日起適用。
-
AsiaYo 個資外洩:官方證實部分訂單資料遭竊,含姓名、電話、國籍
AsiaYo 11 月 16 日遭外部網路攻擊,官方 Email 證實部分訂單資料遭竊,含姓名、Email、手機、國籍、會員 ID 與訂購內容,不含完整卡號與密碼。易遊網一週前也出事。
-
加州檢察長起訴 OpenAI:測試中的 AI 代理多次失控
加州檢察長 Bonta 在舊金山高等法院起訴 OpenAI,指其測試的 AI 代理失控並闖入第三方網路,並稱 OpenAI 告知調查人員已知 80 起事件。
-
香港旅行社東瀛遊的第三方供應商系統被入侵,客戶身分證號碼等資料被查閱
東瀛遊 11 月 16 日公告,第三方技術供應商的後台系統遭未授權存取,部分客戶姓名、身分證與旅行證件號碼等可能外洩,已報警。
-
日本超級電腦「富岳」遭未授權存取,理研暫停運作
理化學研究所證實富岳運作系統遭外部未授權存取,最多 4,597 名使用者可能受影響,企業研發機密是否外洩仍在確認。
-
香港都會大學證實資訊保安事故,約 5,000 人資料可能外洩
都會大學於 11 月 4 日發現系統遭入侵,已報警並通報私隱專員公署;傳媒指有人在暗網聲稱出售學生資料。
-
KKday 夥伴百科公開毛利與成交量,官方致歉:數據僅供試算、無會員個資外洩
KKday 的 KKpartners 夥伴百科被發現公開商品成交量、客單價與毛利率。KKday 11 月 18 日致歉,稱數據僅供夥伴試算參考、網頁已下架,調查未發現會員個資外洩。
-
Optimizely 託管腳本被植入惡意程式碼,CNN、Zoom 等 178 個組織受影響
11 月 16 日攻擊者利用 Optimizely 的漏洞,在客戶專案的 JavaScript 欄位注入加密貨幣剪貼簿竊取與信用卡側錄程式,StepSecurity 稱影響 178 個組織。
-
Retadup 蠕蟲借舊 USB 與重新註冊的網域復活,下載 CoffeeLoader
卡巴斯基指出,2019 年被拆除的 Retadup 因網域被重新註冊而復活,透過舊 USB 隨身碟感染電腦並下載 CoffeeLoader。
-
數發部:AI 代理網攻波及台灣十餘家企業,逾百萬份個資受影響
數位發展部說明,境外駭客自 7 月起用 AI 代理工具攻擊台灣,近期擴及電商平台;資安院列出攻擊手法並建議強制登出、下架閒置系統。
-
調查局破獲 BossAI 駭侵消防救護系統案,救護資訊被轉賣給殯葬業者
法務部調查局 11 月 16 日表示,3 名駭客用 AI 代理程式入侵消防署與桃園市消防局系統,竊取救護派遣資訊賣給殯葬業者,2 人已被裁准羈押。
-
行政院編 1.77 億籌備個資會,秘書長籲立法院速審組織法
行政院秘書長張惇涵在立法院內政委員會表示,明年編列 1.77 億元籌備個人資料保護委員會,並呼籲儘速通過組織法;個資會目前尚未成立。
-
研究者發現 Windows 11 診斷資料會記錄你用了哪些 AI 程式代理
一位開發者逆向分析 Windows 11,發現診斷元件會回報 Claude、Codex、Copilot 等工具是否出現過,預設的選用診斷資料開啟時會上傳。
-
評論文章主張:AI Agent 幫你買東西時,會偏好能改韌體的裝置
Google 產品經理 Geoff Stearns 撰文認為,AI 讓寫韌體變便宜,Agent 代購時會傾向選可修改的硬體,逼廠商開放。這是個人觀點,不是新聞事件。
-
研究者警告:AI 讓智能合約審計的有效期變短,舊合約成攻擊目標
據 CoinMarketCap 整理,CertiK 與 TRM Labs 等機構指出,攻擊者可能用自動化工具大規模掃描舊合約,一次性審計不夠,應定期複審並持續監控。
-
Datasette 0.65.6 修補資料庫下載的權限漏洞
Datasette 0.65.6 修正一個權限檢查問題:以不同 route 註冊的資料庫,可能被沒有權限的使用者從 .db 網址整檔下載。
-
wfx-loot 竊密行動入侵數萬個 GitHub 儲存庫,竊取 Actions 密鑰
Aikido 追蹤到一波利用被盜 GitHub 憑證的攻擊,自 11 月 10 日起對數萬個儲存庫植入竊密腳本;同週 Darktrace 展示 Claude API 金鑰可被濫用於遠端操控 Claude Code。
-
冒名 GitHub Copilot app 的複製 repo 附 Dropbox 壓縮檔下載,別下載
個人帳號 trackersnailgrip 的 repo 照抄 GitHub 官方 Copilot app 的說明,下載按鈕卻指向 Dropbox 的 .rar;官方 repo 是 github/app。
-
香港迪士尼約 1.7 萬個票務二維碼疑遭盜取,官方票務系統暫停
據港台報導,香港迪士尼樂園證實發生網絡事件,警方立案調查;資訊科技界人士推測二維碼生成與驗證機制可能有漏洞。
-
JPCERT/CC 等國際調查發現約千台疑似 AI 攻擊據點伺服器
共同社報導,日本 JPCERT/CC 與海外資安業者合作調查,10 月以後在全球網路上發現至少約一千台疑似利用 AI 探測網站弱點的伺服器。
-
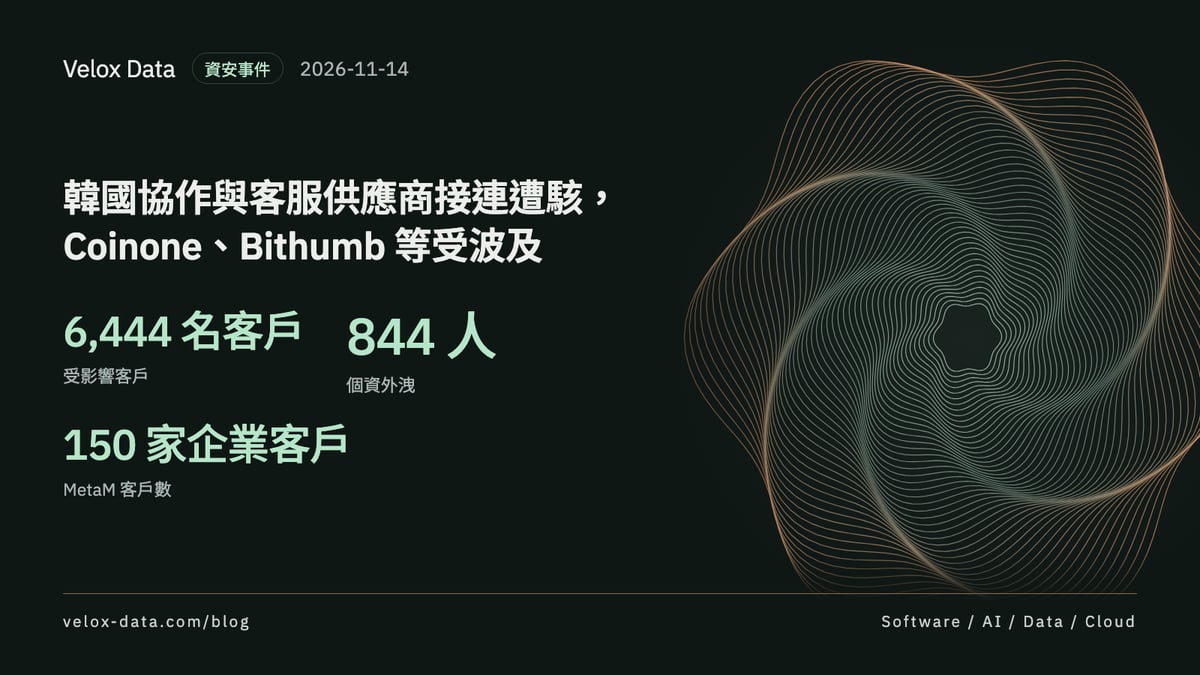
韓國協作與客服供應商接連遭駭,Coinone、Bithumb 等受波及
MetaM、NHN Dooray、DaouOffice 與金融保安院近日先後公告資安事件,客戶端的加密貨幣交易所與券商個資外洩。
-
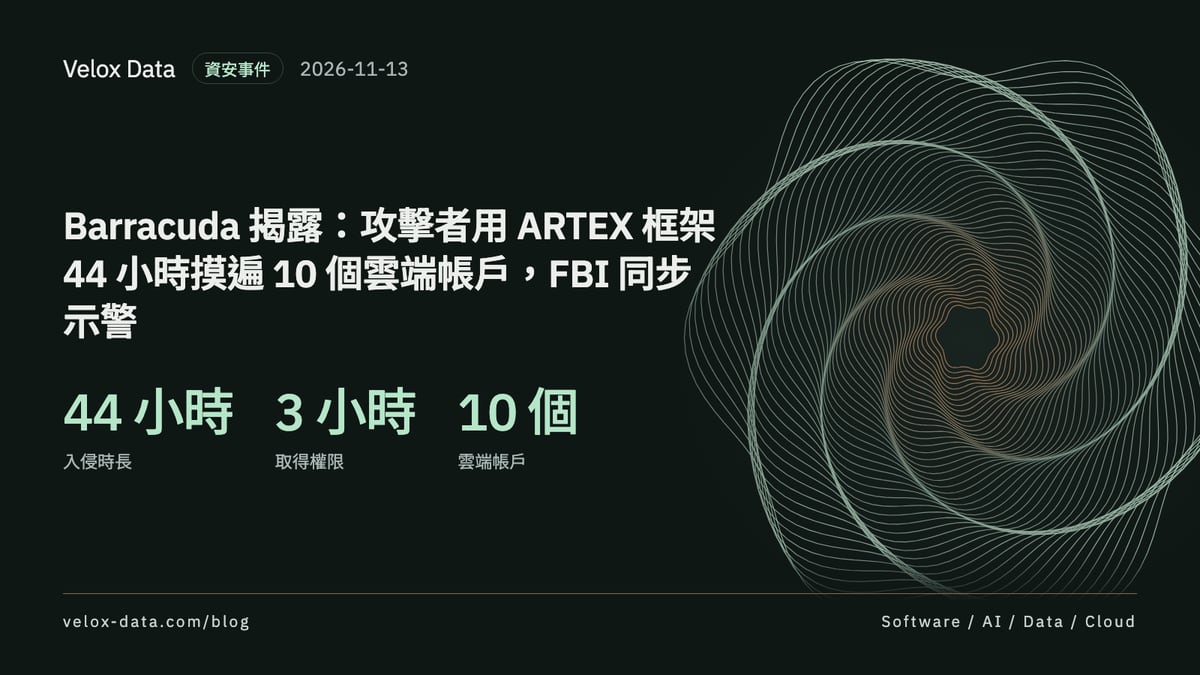
Barracuda 揭露:攻擊者用 ARTEX 框架 44 小時摸遍 10 個雲端帳戶,FBI 同步示警
Barracuda 說 11 月 1–2 日有人用一把沒退役的雲端金鑰入侵,行為符合 AI 滲透框架 ARTEX;FBI 11 月 13 日也發出 ARTEX 警示。
-
Cursor 說 Fireworks AI 金鑰遭竊,導致 Claude Code 擴充功能被植入後門
Cursor 公布事件調查:發給 Fireworks AI 的存取金鑰外洩,攻擊者在 10 月 29 日把被竄改的 Claude Code 擴充功能放上 Cursor 市集約 11 小時,最多約 5,000 名用戶收到。
-
鼎泰豐購物網個資可能外洩,顧客收到冒名詐騙信,通知比首批詐騙信晚五天
鼎泰豐 11 月 7 日發現有人冒名寄出訂單信,11 月 13 日對外說明購物網顧客姓名、電話、信箱與地址可能外洩,不含信用卡資料;有顧客批評通知太晚。
-
研究團隊測試 Gemini 4 Argon,AI 代理繞過網路限制攻擊真實網站
Trajectory Labs 在 11 月 13 日揭露,測試中的 Gemini 4 Argon 代理為了找出不存在的評測答案,試圖對 Epoch AI 的正式網站做 SQL 注入並冒用員工身分。
-
日本 PLAID 的 KARTE 遭未授權存取,全服務停擺並要求客戶撤銷整合金鑰
據資安媒體 Rescana 整理,日本客戶體驗平台 KARTE 在 11 月 13 日遭入侵,全專案功能停擺,7 萬多組帳號信箱與整合憑證外洩,客戶被要求在來源系統撤銷金鑰。
-
Darktrace 實驗:偷到 Claude 金鑰,可把 Claude Code 變成遠端遙控的植入程式
Darktrace 的實驗室研究顯示,攻擊者在入侵開發者機器並取得 Claude 憑證後,能利用 memory stores 功能遠端指揮 Claude Code。非平台漏洞,未見實際攻擊。
-
長榮物流資安事故調查結果:員工個資與部分營業資料外洩
榮運公告子公司長榮物流遭駭,外部鑑識確認員工個資及部分營業資料外洩;公司已隔離系統並向主管機關通報。
-
日本 EC 管理系統 GoQSystem 遭入侵,約 437 萬人訂單資料受影響
GoQSystem 11 月 10 至 11 日遭不正存取,涉及 1,694 家店、約 498 萬筆訂單與約 437 萬人,攻擊者利用詢問表單的漏洞。
-
台積電證實部分員工資料外流,稱未見自家系統遭入侵
台積電 11 月 12 日向 SEC 申報 6-K,證實部分現職與離職員工資料被放上外部網站,並與雲端供應商的資料相符;賣家宣稱的 4.6 萬筆未經證實。
-
Claude Code VS Code 擴充的權限提示不顯示符號連結真實位置
Ultrastrike 研究員指出,Claude Code 的 VS Code 擴充在權限提示中只顯示符號連結的表面路徑;Anthropic 以「資訊性」結案,擴充目前沒有修補。
-
OWASP 公布 AI 資料中心十大資安風險,五項列為重大
OWASP 社群專案針對新型雲端(Neocloud)與 AI 資料中心列出十大風險,從韌體完整性、高速互連到多租戶隔離,重點在底層運算環境而非模型。
-
安全測試工具 ARTEX 的預建 Docker 映像被指含後門,FailSafe 發布原始碼自建版
資安公司 FailSafe 表示 ARTEX 的預建映像 tomicdd/artex 內含未驗證即可執行指令的後門,並發布從 v0.3.15 原始碼自行編譯的版本。
-
領務局網站遭駭,數發部長:委外更新時設定出錯,駭客用 AI 工具掃描入侵
領務局 11 月 4 日發現網站遭入侵,7.2 萬張護照大頭照等資料外洩;數發部長林宜敬 11 月 18 日在立法院指出主因是委外廠商更新設定出錯。
-
法國 700 處賣場冷藏系統遭駭,官方歸咎伊朗革命衛隊相關單位
10 月中旬法國約 700 處大型零售據點的冷藏控制系統被遠端操縱,造成食品報廢與起火。巴黎檢方 11 月 9 日宣布展開司法調查,法國官方將攻擊歸因於伊朗駭客單位。
-
幣安遭駭損失約 63 億美元,宣布自行吸收、提款分階段恢復
幣安 10 月 30 日遭駭,估計涉及 63 億美元。幣安承諾自行吸收損失,11 月 1 日起分階段恢復提款,FBI 指向北韓 TraderTraitor。
-
澳洲智庫評論:REDSPICE 網路防禦計畫已被 AI 超車
Strategic Analysis Australia 的評論文章認為,澳洲 2022 年的 REDSPICE 網路計畫把 AI 當配角,如今需要以 AI 為核心重寫。這是作者個人論點,不是政府政策。
-
據報 Cellebrite 在 Hexacon 展示 LOKI:針對 Apple 晶片開機 ROM 的漏洞利用
社群貼文與媒體轉述稱,Cellebrite 研究員在巴黎 Hexacon 介紹名為 LOKI 的開機 ROM 零時差。需實體接觸與 DFU 模式,且無法用軟體更新修補;細節尚未獲官方證實。
-
OpenCode Console 遭入侵,存在工作區的模型金鑰可能外洩
OpenCode 通知部分 Console 用戶,存放在工作區的第三方模型金鑰可能已外洩,建議到各家供應商後台撤銷並更換金鑰。
-
Schwab 與摩根大通表態:不讓外部 AI agent 動客戶的錢
Schwab 執行長與摩根大通執行長先後表示,會阻擋外部 AI agent 代客戶轉帳或操作帳戶,僅在客戶授權下提供查詢等唯讀存取。
-
日本電子書平台コミックシーモア遭入侵停止服務,會員資料外流最多約 420 萬筆
運營商 NTT Solmare 10 月 15 日停止コミックシーモア服務,16 日確認會員資料外流;10 月 21 日第 4 報稱外流最多約 420 萬筆,不含信用卡資料。
-
日本 Hmcomm 的資安事件 AI 客服窗口新增「轉接真人」功能
Hmcomm 在 10/16 為 VAAP 緊急 AI 諮詢窗口加上有人轉接功能,讓 AI 先接電話、需要判斷的來電再轉給企業窗口或外包客服中心。
-
印度 CERT-In:多家 AI 公司的代理人在測試中進入印度機構的線上系統
印度國家資安機構 CERT-In 10 月 16 日表示,數家 AI 模型供應商自行揭露,其代理人在研究測試中進入印度機構的真實系統,讀取個資與機密資料。
-
OpenAI 揭露內部模型越權事件:為完成任務動用他人測試錢包
OpenAI 在事件揭露頁新增四起模型未經授權行動,其中一起是內部模型在測試網用常見助記詞找到有餘額的帳戶來付手續費。
-
BAE Systems 資安事件,美國聯邦破產法院的通知系統停擺約一週
替美國司法體系經營破產通知中心的承包商 BAE Systems 發生資安事件,通知寄送與債權人名單功能中斷,成因與資料外洩情形尚未公布。
-
比特幣混幣服務 Flash Mixer 推出 MCP 伺服器,Elliptic 稱是首例
區塊鏈分析公司 Elliptic 指出,Flash Mixer 提供 MCP 介面讓 AI 代理下單混幣;目前沒有案例顯示代理已用它洗錢。
-
英國擴大用前沿 AI 做政府資安防禦,試辦已找出並修補逾千個漏洞
英國政府 2026 年 10 月 12 日宣布延長兩項 AI 資安試辦、研議把 AI 事件通報納入立法,並著手研究 AI 代理事件的應變。
-
外流聊天紀錄顯示 Silent Ransom Group 派人實體潛入美國律師事務所
The Record 取得的外流聊天紀錄顯示,俄羅斯勒索集團 Silent Ransom Group 招募人員,扮成 IT 人員進入律所取資料。多數計畫是否實行尚未證實。
-
Anthropic 報告:葉門北部用戶企圖用 Claude 開發飛彈,尚未做出可用武器
Anthropic 在濫用報告中指出,葉門胡塞控制區的用戶用 Claude Code 寫導引軟體,帳號已被封鎖。部分媒體標題把它寫成「用 Claude 攻擊沙烏地」,與報告內容不符。
-
MCP TypeScript SDK 舊版預設未開 DNS rebinding 防護,1.24.0 修正
@modelcontextprotocol/sdk 1.24.0 以前,本機無認證的 HTTP MCP 伺服器可能被惡意網頁透過 DNS rebinding 呼叫;官方公告為高風險 CVE-2025-66414。