
發生什麼事
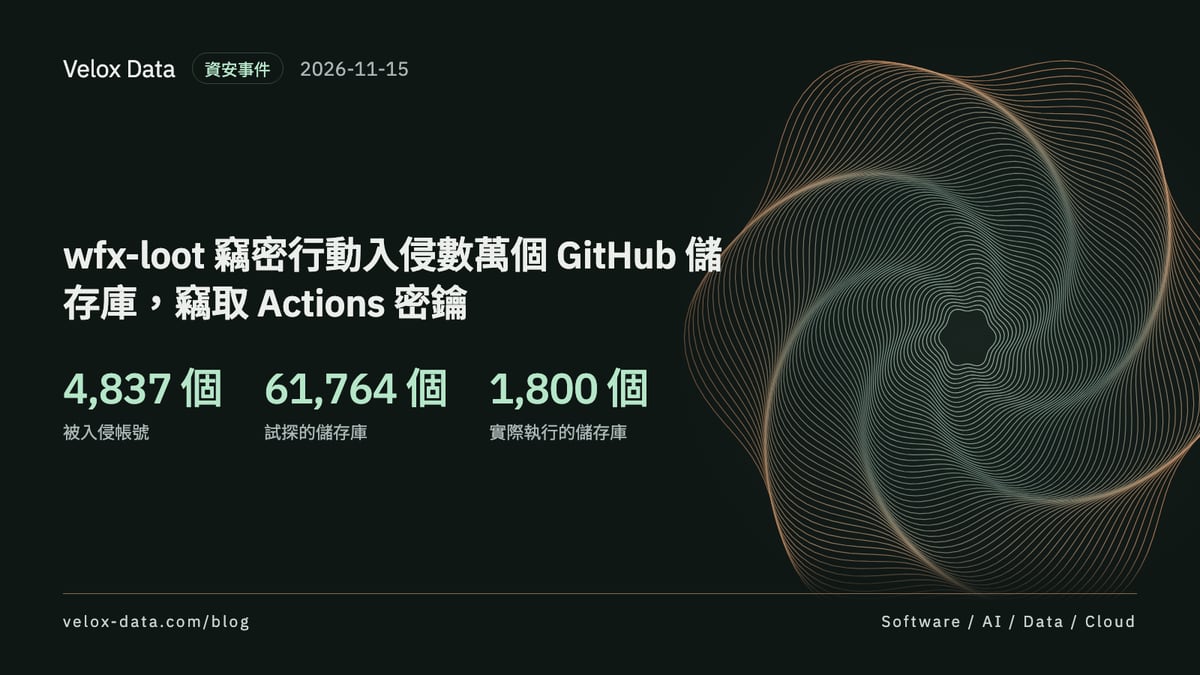
資安公司 Aikido 追蹤到一個命名為 wfx-loot 的行動,這個名稱取自攻擊者自己的標籤,「wfx」是惡意程式,「loot」是偷到的東西。據 Help Net Security 在 2026 年 11 月 12 日的報導,攻擊者用被盜的 GitHub 憑證,自 11 月 10 日起對數萬個儲存庫植入竊密程式;其中超過 1,800 個儲存庫的程式實際執行,把 GitHub Actions 密鑰與雲端憑證傳給攻擊者。
Aikido 的統計是:4,837 個被入侵帳號,在 61,764 個儲存庫發出試探用的 pull request。其中 10,431 個 pull request 進入了帳號並非擁有者的儲存庫,原因是這些帳號擁有協作者或組織權限,所以一顆被盜的 token 會讓它能寫入的每個專案都暴露。報導寫到,92% 的試探 pull request 仍處於開啟狀態。
手法
攻擊者先開一個標題為「docs: dependency audit notes」的 pull request,確認 token 有寫入權限。接著推入一支約 1,500 行的 shell 腳本,藏在既有 workflow 裡、掛在 npm install 上,或放進拋棄式分支的新 workflow;一分鐘內把變更還原,並刪除該次執行與日誌,常常只留下 workflow 執行紀錄裡一個被跳過的編號。
腳本會抓 Actions 密鑰、雲端與 SSH 憑證檔、shell 歷史,以及 OpenAI、Anthropic、Cursor、Copilot 等 AI 工具的 token,再用這些東西進入 AWS、GCP 與 Azure,並建立長效的 AWS 存取金鑰。它還會偽造通過的狀態檢查來繞過分支保護、改寫 AWS 角色的信任政策讓任何 AWS 帳號都能使用,並替 Azure 應用程式加入聯合身分憑證,這讓所有 token 輪替後,儲存庫的 workflow 仍能登入 Azure。
報導點名被自動發布流程帶出去的套件:Packagist 的 digitalelvis/neuronai-studio 3.14.3,以及 Go 模組 github.com/onuragtas/docker-env 的 v1.0.278 與 v1.0.280;Go 的版本裡惡意碼只在 workflow 檔,Go 建置不會執行它。Aikido 認為攻擊者的重點是 CI 密鑰,也認為這與 10 月的 GhostAction 行動很可能是不同人所為,雖然受 GhostAction 影響的帳號更容易被這波打中。
怎麼檢查
依報導,可以找:名為 wfx-docs 的分支、上述試探 pull request,或標題為「ci: refresh build cache」「chore: add ci helper」「chore: add dependency audit workflow」的 commit。找不到痕跡不代表沒事,因為資料是直接用 HTTP 送到兩台攻擊者伺服器,沒有留下 wfx-loot 的產物。若腳本執行過,要把該 workflow 能碰到的所有密鑰與雲端角色都視為已外洩;AWS 信任政策與 Azure 聯合身分憑證要在每個相關雲端帳號逐一找出移除,因為輪替密鑰擋不掉它們。
同週:Claude Code 被改造成遠端控制工具(實驗室展示)
同一天,Help Net Security 另外報導 Darktrace 的研究:在實驗室裡,他們用被盜的 Claude 憑證,透過 Claude 平台的記憶庫(memory stores)功能下指令給 Claude Code,並以 Files API 傳出一個 1 GB 的檔案。所有往來都經 api.anthropic.com,看起來就像編碼代理在正常呼叫。
這個手法需要先攻破開發者的機器並取得憑證;Darktrace 表示它不倚賴 Claude 平台的漏洞,也沒有在實際攻擊中看過。Darktrace 在發表前先通知了 Anthropic,並說沒有需要走正式揭露流程的漏洞。報導中的相關帳號與憑證皆為虛構。
對你的影響
- 先查自己的 GitHub 帳號與組織有沒有上面的分支、pull request 與 commit 痕跡,並把個人存取 token 改成權限最小、期限短的版本。
- 這波攻擊偷的是 AI 工具的 token,也就是你放在開發機或 CI 的 Anthropic、OpenAI 等金鑰;這類金鑰要和其他雲端密鑰同等對待,定期輪替,不要放在任何 workflow 能讀到的地方。
- 若真的中招,除了換密鑰,還要檢查 AWS 角色信任政策與 Azure 應用程式的聯合憑證,這兩項不會因換密鑰而消失。