
發生什麼事
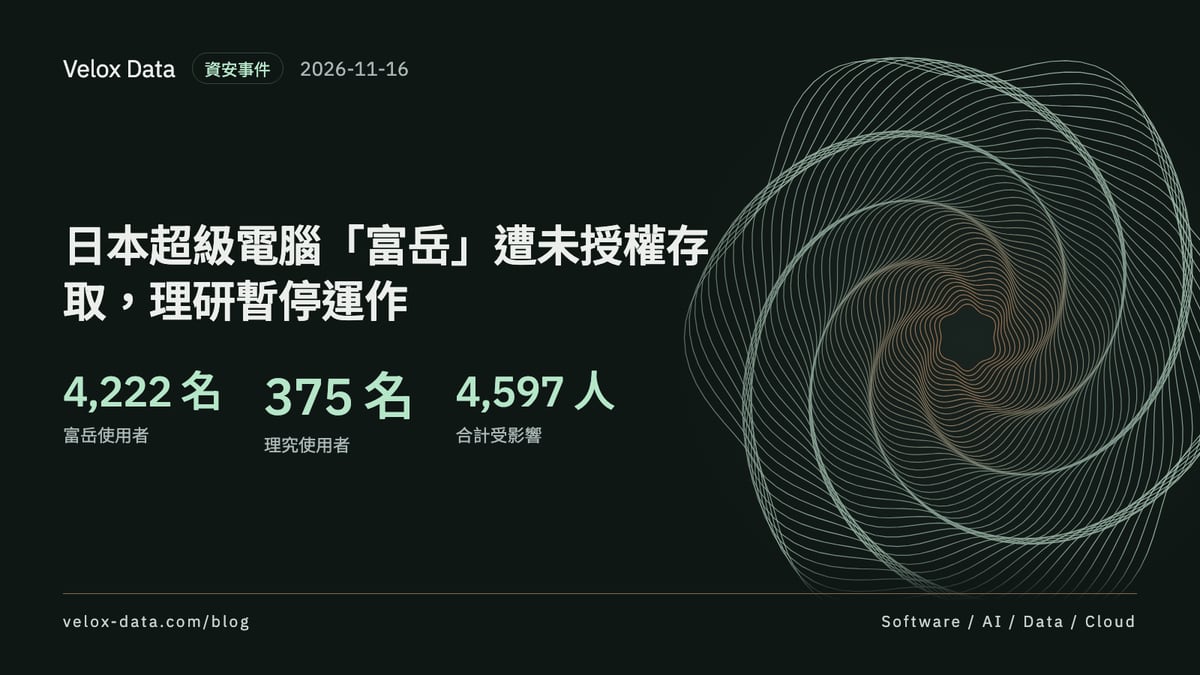
日本理化學研究所(理研)運作的超級電腦「富岳」被外部未經授權存取。日經 xTECH 在 11 月 16 日報導,理研已讓富岳停止運作;入侵發生的時間、範圍與原因,理研公關的說法都是「確認中」。文部科學省則表示,11 月 13 日接到理研「可能遭未授權存取」的通知。
日本經濟新聞同日報導,理研當天公開說明富岳的運作系統受到外部不正存取。依該報導,可能受影響的是最多 4,222 名富岳使用者,加上 AI 研發用超算「理究」最多 375 名使用者,合計 4,597 人(日經文章為付費牆,內文僅能看到摘要)。DIGITIMES 的整理則寫道,入侵發生在 11 月 12 日,理研已通報文科省並通知註冊使用者。
背景
富岳由理研與富士通共同開發。日經 xTECH 提到,企業與團體只要付費就能使用富岳,且不必公開研究成果,因此理研也承認,這些非公開研究成果是否外洩仍在確認。日經指出富岳也被用於汽車、機械、素材等產業的產品開發,若資料外流,可能影響日本企業的研發競爭力。
截至目前,官方尚未說明攻擊手法與外洩了哪些資料,報導中也沒有已確認的外洩內容,後續結論要等理研調查。
最新進展(11 月 17–18 日)
朝日新聞 11 月 18 日的報導標題為富岳遭入侵、資料與憑證遭竊(本站未能打開該文,以下內容以理研 11 月 16 日的官方公告為準)。公告補上了先前報導沒有的細節:
- 入侵路徑:理研表示,攻擊者是從對外公開、顯示富岳運作狀態的網頁(dashboard)進入,再連到內部運作網路。確切手法仍在調查,這只是目前認定的入口,不是已確認的根本原因。
- 時間:理研調查認為攻擊者在 11 月 10 日至 13 日間能存取內部網路;11 月 12 日偵測到可疑通訊,13 日下午確認遭未授權存取,14 日凌晨 4 時 30 分停機並阻斷外部連線。
- 可能被取走的資料:使用者認證系統裡的姓名、電子郵件與使用者 ID(富岳最多約 4,222 至 4,224 人,理究最多 375 人,公告內數字略有出入,後續可能修正),以及使用者家目錄中的檔案,其中包含為了連到其他系統而存放的 SSH 私鑰與存取金鑰。
- 憑證已被拿去試:公告指出,攻擊者曾用部分取得的憑證嘗試登入其他系統,是否造成實際損害仍在與相關機構確認。部分遭入侵的伺服器也被動過手腳,包括裝入惡意程式。
- 研究資料:目前沒有證據顯示研究資料被取走,但檔案內是否含第三人個人資料仍在檢查。
- 理研的處置:更換管理金鑰、讓所有使用者的登入公開金鑰失效,已通報文科省、個人資訊保護委員會與 HPCI 相關機構。重啟前會修補被利用的漏洞、重建受影響伺服器、檢討網路設定;尚未公布重啟日期。
- 要求使用者做的事:到每個授權過該金鑰的外部服務移除對應公開金鑰並重新產生金鑰對,其他存放在富岳上的憑證也要在各服務端撤銷重發。公告同時提醒,理研不會用電子郵件索取密碼,要提防假冒富岳或理研的信件。
對你的影響
對台灣一般團隊沒有直接影響,除非你的公司曾使用富岳或相關日本研究機構的運算資源,這種情況下應向對口窗口確認帳號與資料是否在受影響名單內,並更換相關憑證;若你曾把 SSH 私鑰或雲端存取金鑰放在富岳的家目錄,現在要視為已外洩,到各服務撤銷重發。其他讀者可以把它當作提醒:共用的高效能運算環境集中了很多單位的非公開資料,帳號與存取控制一旦出問題,影響面很大。